HyperChecker
인스타그램 릴스를 DM으로 보내면 소개된 개발 도구를 공개 자료로 확인해 답장하는 에이전트. 등급은 측정값으로 코드가 정하고 LLM은 원문에서 근거만 찾는다. 게시물은 신뢰하지 않는 입력으로 격리하고 판정 대상은 실행하지 않으며, 사람이 판정한 정답셋 32건과 홀드아웃으로 평가해 한계까지 공개.
opsmith
Claude Code를 위한 개인 운용 계층. 규칙은 항상 주입되는 문서로 두고, 기억 원본은 로컬에 두며, 검증은 다른 벤더 모델에 맡긴다. 설치는 멱등이고 기존 설정은 백업 후 병합. 에이전트 오케스트레이션 툴킷 ccpilot을 선택 모듈로 흡수.
hwpx-toolkit
한글(HWPX) 문서를 손상 없이 읽고 편집하는 Claude Code · Codex 스킬. 스크립트가 결정론적으로 편집하고 모델은 판단만 한다. 원본을 덮어쓰지 않고, 텍스트 치환은 앵커가 문단에서 정확히 한 번 일치할 때만 적용하며, XML 유효성을 검사.
Bridge
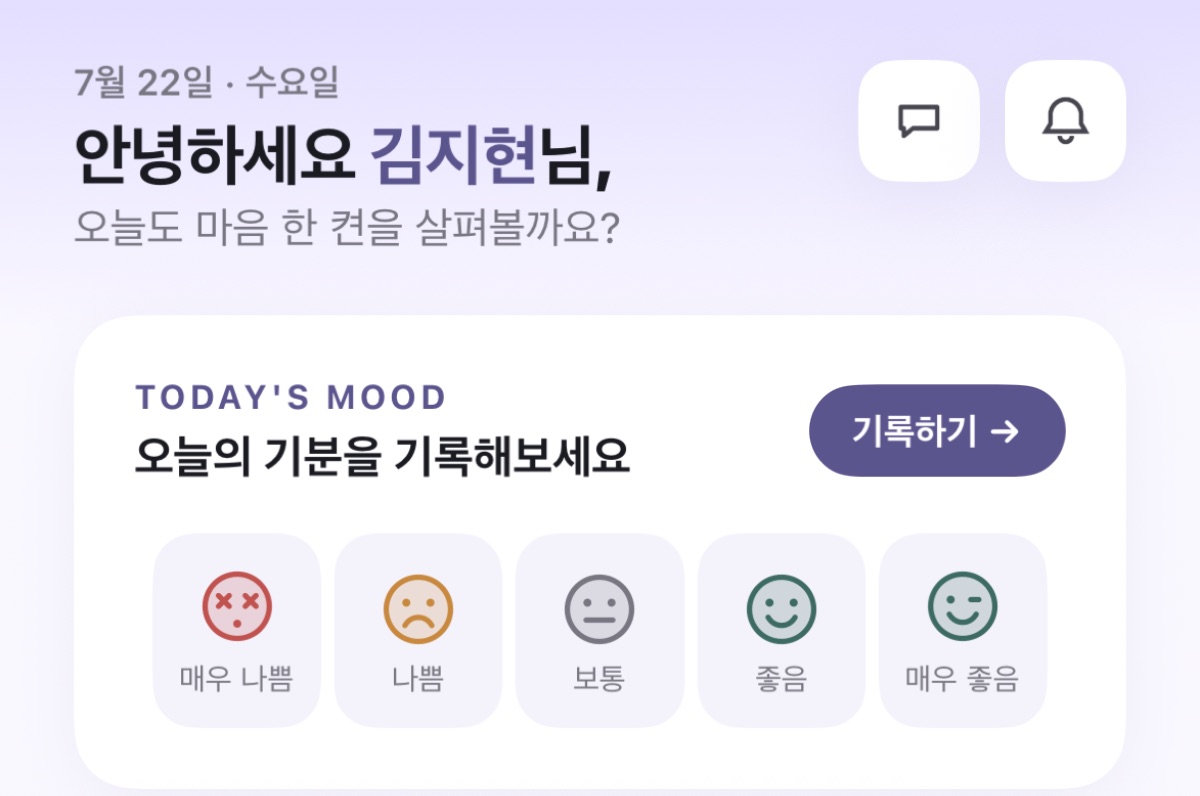
청년(19–34세)을 위한 디지털 정서 웰니스 앱. 진단·치료 도구가 아니며 의료기기에 해당하지 않도록 범위를 정했다. LLM 호출 전 입력 위기 필터, 출력 위기 검사, 출력 금지어 검증의 3단 가드레일을 두고, 감지 정확도나 효과는 주장하지 않는다.
sch-meet
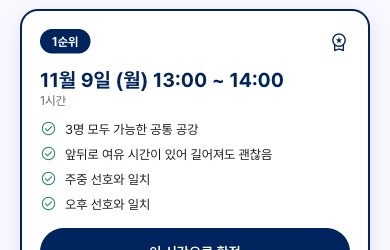
순천향대 학생을 위한 시간표 기반 팀 모임 일정 조율 웹앱. 추천은 규칙 기반 점수로 계산한다. 프로젝트 총괄로 서버 배포 구성과 보안 설정을 맡았고, 서비스는 Cloudflare 터널로만 공개하며 CI에서 의존성 감사를 돌린다.
clasp
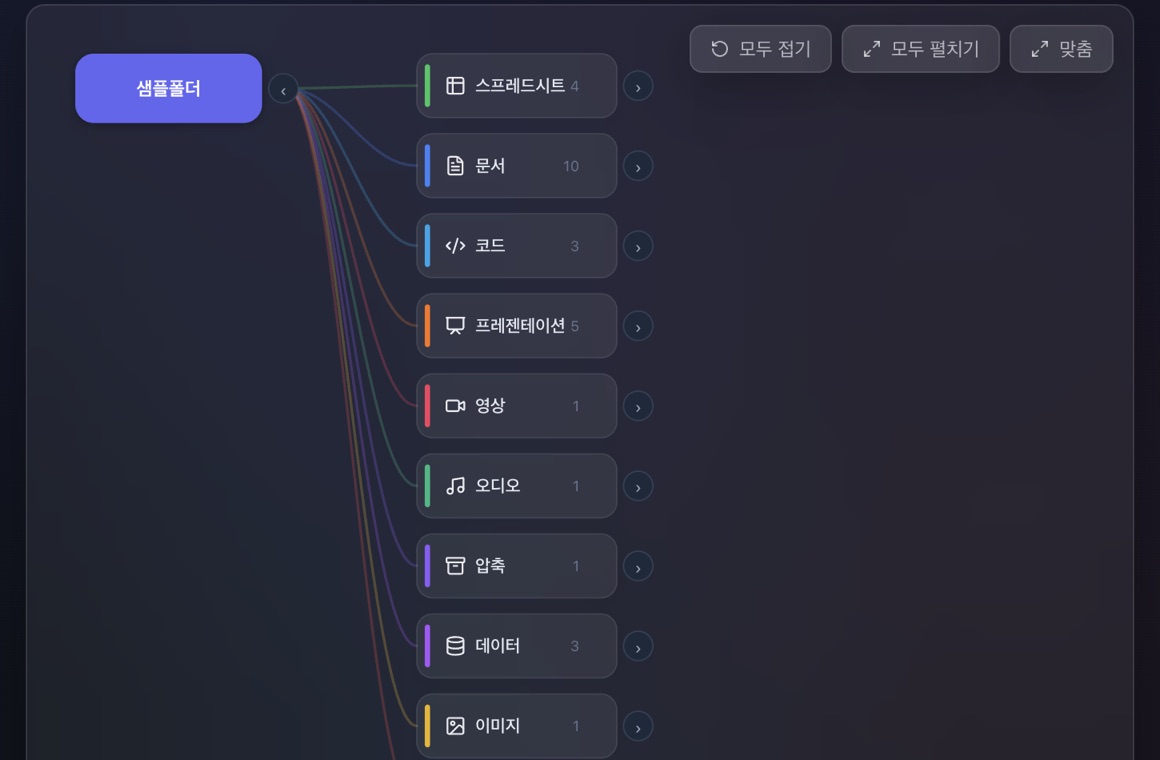
로컬 파일을 분류하고 마인드맵으로 보여 주는 프라이버시 우선 데스크톱 앱. 파일 내용은 루프백 LLM으로만 보내고, LLM 출력은 신뢰하지 않는 입력으로 다뤄 허용 목록과 신뢰도 상한을 건다. 파일을 덮어쓰는 경로가 없고, 파일을 옮기는 도구가 없는 읽기 전용 MCP 서버를 제공.
연구실 통합 플랫폼
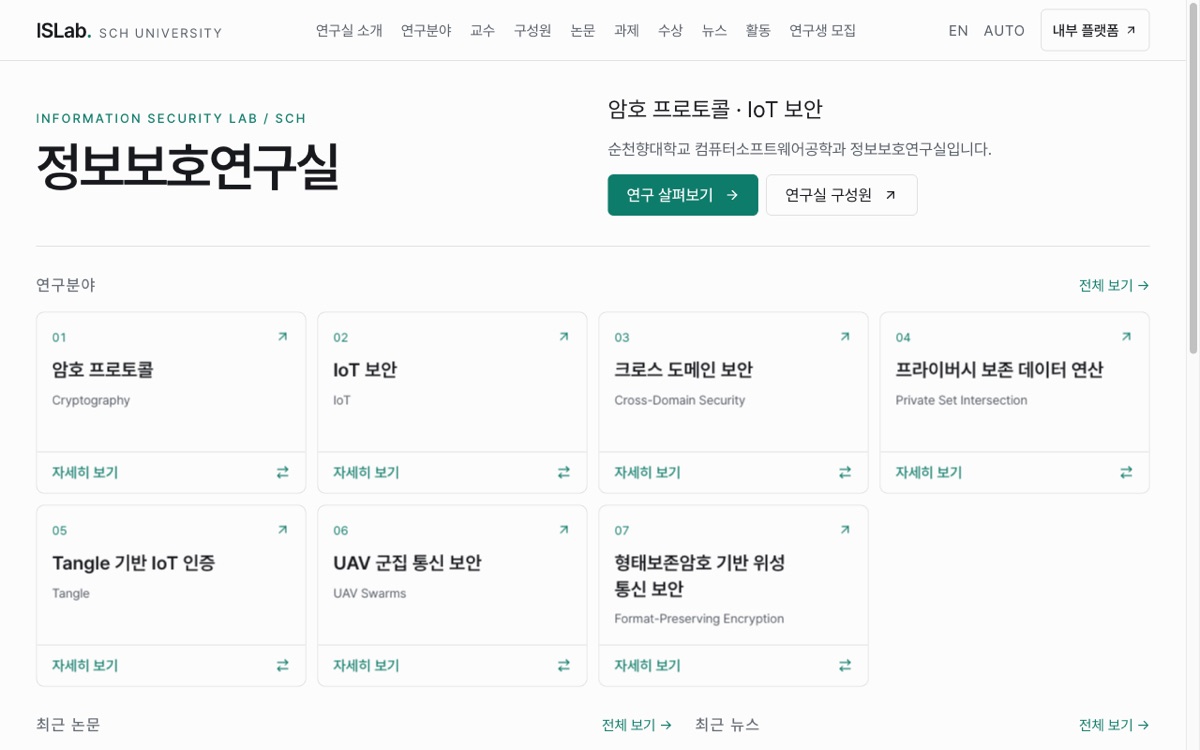
정보보호연구실의 외부 홈페이지와 내부 연구실 플랫폼을 하나의 Next.js 앱으로 운영하고 권한으로 기능을 나눈다. 내부에는 세미나·발표자료 피드백과 AI 분석이 있고, 권한은 Supabase RLS가 맡으며 연구실 서버(k3s)에 배포.
humanize-korean-formal
보고서·공문서의 비유·구어 표현을 공식 용어로 바꾸고 끊기는 문장 흐름을 이어 주는 Claude Code 스킬. 후보 표를 먼저 보여 주고 사용자가 고른 것만 바꾸며, 숫자·영문·인용이 그대로인지 LLM 없이 스크립트로 대조. epoko77-ai/im-not-ai(MIT)의 비공식 파생본.
KeylessPlay
Widevine L3의 위협 모델을 참고해, 콘텐츠 키(CEK)를 Edge까지만 보내고 단말에는 전달하지 않도록 설계한 스트리밍 게이트웨이 참조 구현. 실제 Widevine CDM은 수정하거나 호출하지 않는다. 키 추출 자체를 막지는 않지만, 세션마다 재암호화해 추출된 키로 할 수 있는 일의 범위를 줄인다. Tamarin 형식 모델을 포함한 DRM 논문(CISC-S'26)의 구현.
Hedgehog WebCTF
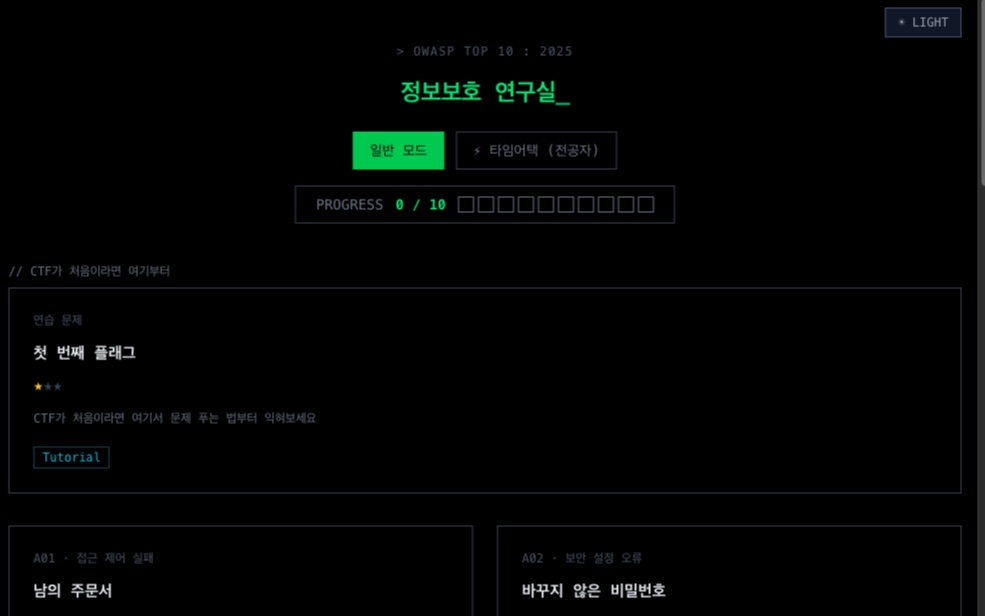
OWASP Top 10:2025를 직접 뚫어 보는 체험형 웹 해킹 CTF. 비전공자·전공자 문제와 연습 문제를 합쳐 21문제를 출제했다. 실제 DB나 셸 없이 가상 취약 서비스로 만들고, 외부 통신을 막고, 빌드 번들에 플래그가 새는지 검사.
ClassFileAuto
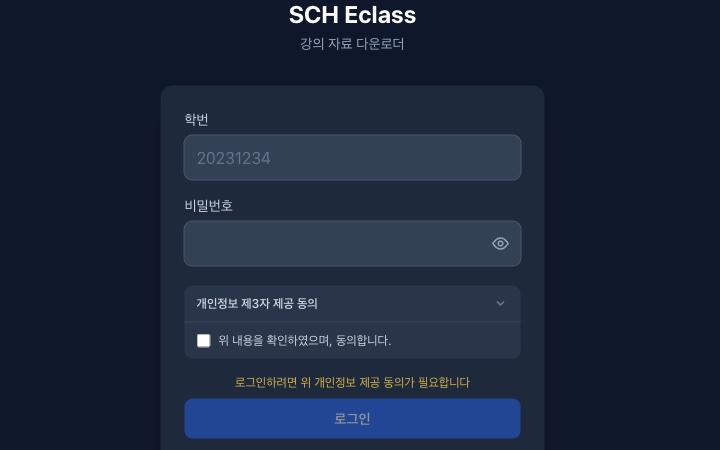
순천향대 Eclass 강의 자료를 브라우저에서 한 번에 내려받는 웹앱. 학번·비밀번호를 RSA로 암호화해 보내고 비밀번호는 서버와 세션 어디에도 저장하지 않는다. 학교 도메인 허용 목록으로 SSRF를 막고 로그인 시도 횟수를 제한.
멋사 SCH 운영 플랫폼
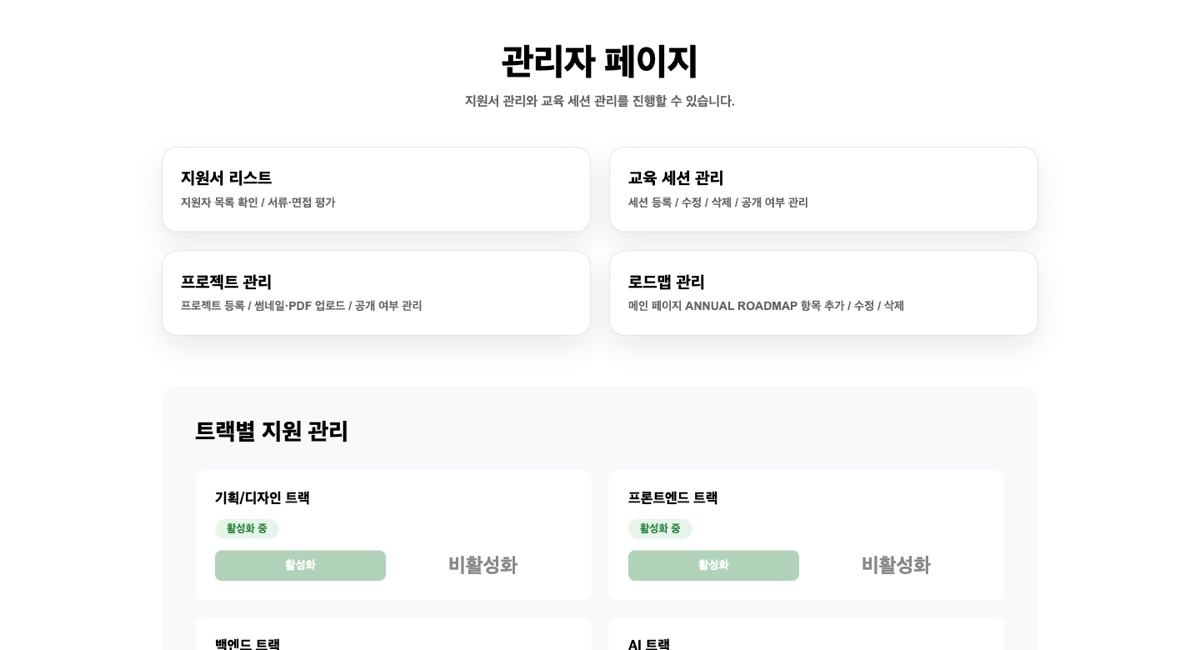
멋쟁이사자처럼 순천향대 14기의 모집·심사·교육 운영 플랫폼. 디자인을 제외한 개발과 운영을 맡았고, 2026년 7월 서비스를 종료했다. 인증 코드 해시 저장, CSRF 방어, 요청 제한, 업로드 시그니처 검사를 적용.